Vier Grenzen
Jede Schicht verweigert für sich
Betreiberebene, ohne Einblick in Inhalte
Rollen in der Datenschicht geprüft
Die Grenze Ihrer Organisation
Schlüssel auf jedem Gerät
Schicht 1
Wer bei Enclessa Ihre Daten sehen kann
Eine getrennte Steuerungsebene, die Organisationen auflisten, sperren und löschen, aber keine Inhalte lesen kann — erzwungen durch eine Build-Prüfung, nicht durch eine Richtlinie.
- Verpflichtende Mehr-Faktor-Authentifizierung für den Betrieb
- Keine Anmeldung als Nutzer, kein stiller Support-Zugriff
- Getrenntes Plattform-Audit-Log
Schicht 2
Zugriffskontrolle
Berechtigungen werden in der Datenschicht ausgewertet, eine nicht gewährte Fähigkeit fehlt also, statt nur versteckt zu sein. Eine Rolle trägt nie eine Berechtigung, die ihrer Urheberin fehlt.
- Eine übertragbare Inhaberschaft
- Passkeys und TOTP
- SSO per SAML 2.0 oder OpenID Connect, SCIM 2.0
- Bot-Tokens auf benannte Operationen beschränkt
Schicht 3
Mandantentrennung
Die Organisation wird an einer zentralen Stelle festgestellt, nicht an jeder Aufrufstelle. Ein Objekt einer anderen Organisation antwortet mit „nicht gefunden“, weil „verboten“ seine Existenz bestätigen würde. 286 API-Operationen werden über die Grenze hinweg geprüft; alle werden abgewiesen.
- Prüfsuite aus dem OpenAPI-Dokument erzeugt
- Eine Regression lässt den Build scheitern
- Dateien und Audit-Einträge tragen ihre Organisation
Schicht 4
Verschlüsselung
MLS über OpenMLS, einmal in Rust kompiliert für jeden Client. Jedes Gerät ist Gruppenmitglied: Ein neues Gerät ist sichtbar, das Entfernen eines Geräts erneuert die Schlüssel.
- Ein Schlüssel pro Gerät, nie einer pro Konto
- Der Server stellt nur zu
- Verschlüsseltes Schlüssel-Backup
- TLS bei der Übertragung, verwaltete Inhalte im Ruhezustand verschlüsselt
Im Produkt
Berechtigungen, die Sie lesen können, eine Betreiberebene, die Sie nicht lesen kann
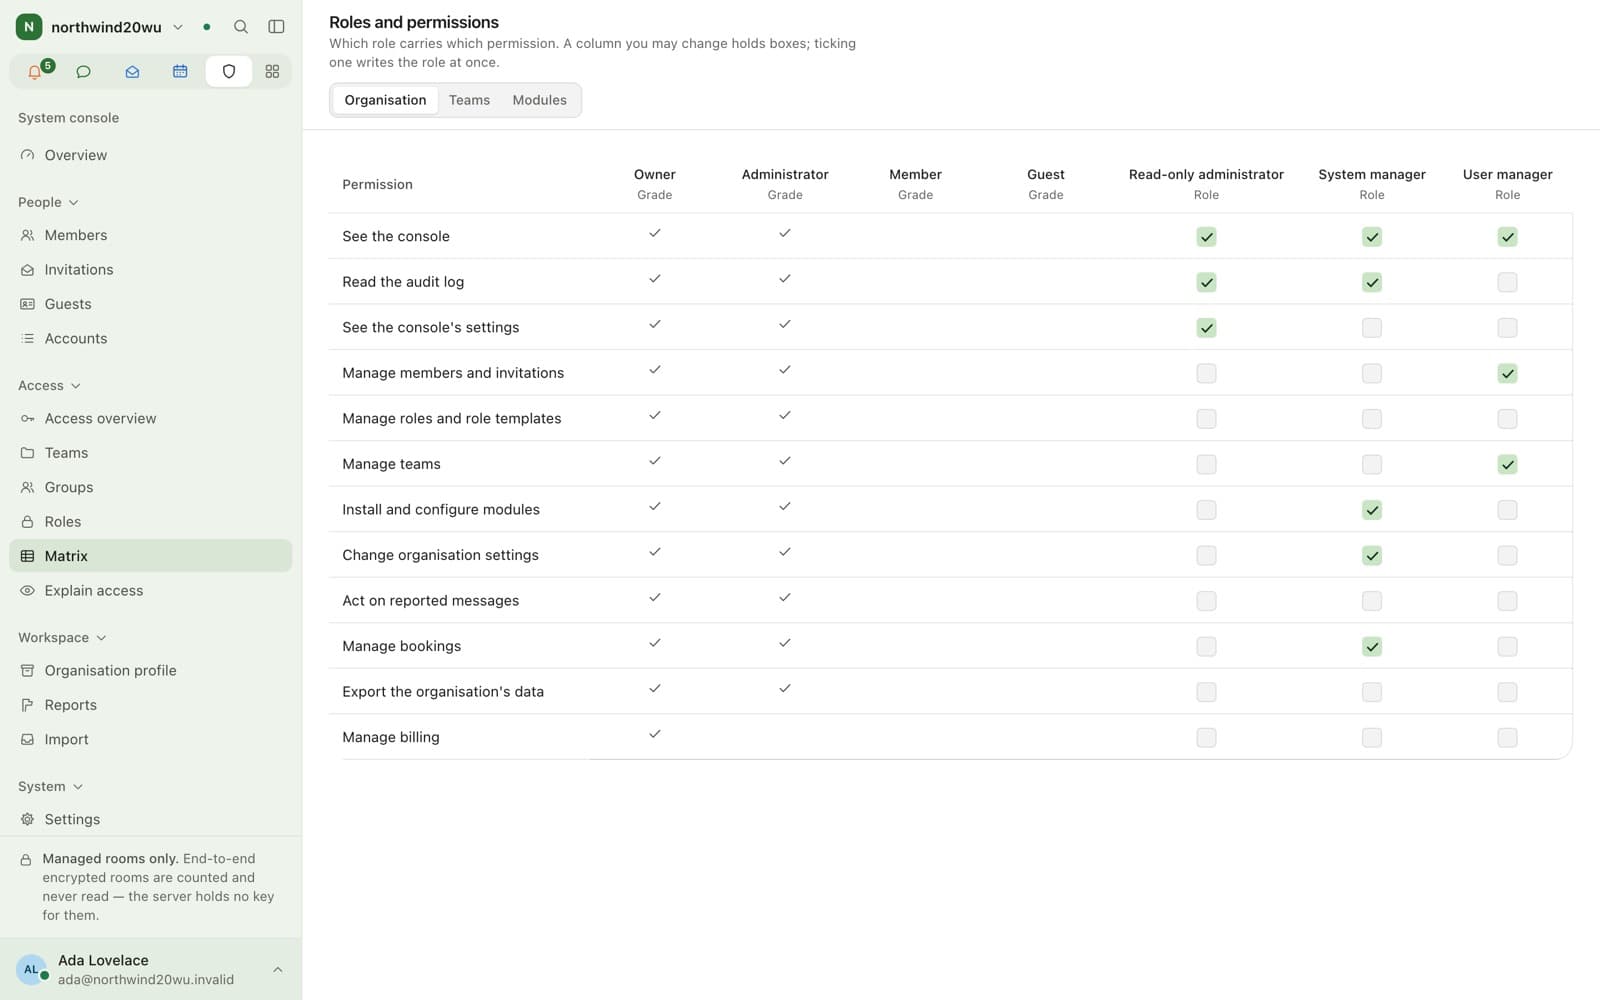
Die Berechtigungsmatrix.
Betrieb bei Enclessa
Nur Metadaten
- Organisationen auflisten
- Eine Organisation sperren
- Eine Organisation löschen
- Jede Aktion ins Plattform-Audit-Log schreiben
Kein Zugang
- Einen Kanal oder eine Direktnachricht lesen
- Eine Datei oder ein Dokument öffnen
- Sich als eine Ihrer Personen anmelden
Was Enclessa nicht hat
So offen gesagt wie alles andere
FAQ
Fragen zur Sicherheit
- Enclessa ist dafür gebaut: Hosting in der EU, ein deutscher Anbieter, ein Auftragsverarbeitungsvertrag, Export für Betroffene, Aufbewahrungsregeln und Legal Holds. Die Rechtsgrundlage bleibt Ihre.
- Verschlüsselte Gespräche nicht — der Server hält keinen Schlüssel. Auch die Betreiberebene kann verwaltete Kanäle nicht lesen, und eine Anmeldung als Nutzer gibt es nicht.
- Ja: alles, jederzeit, in offenen Formaten, mit dokumentiertem Datenmodell und API.
- Vertraulich an security@enclessa.app. Sie erhalten eine Eingangsbestätigung und einen Zeitplan.
Holen Sie Ihr Team noch heute dazu
Kostenlos für bis zu 10 Personen, mit verschlüsselten Direktnachrichten und Videoanrufen. Keine Zahlungskarte, keine Frist, kein eigener Server.
Nur für Unternehmen und Organisationen — nicht für Verbraucher.